This post is also available in:
English (英語)
AI 正從回答問題轉向採取行動。代理(Agents)能夠使用工具、存取企業資料,並代表我們或自主地跨系統執行工作。這為企業創造了加速發展的機會,但也改變了安全防護的範疇。代理的身分、其所擁有的權限,以及其採取的行動,都成為了資安決策的關鍵。
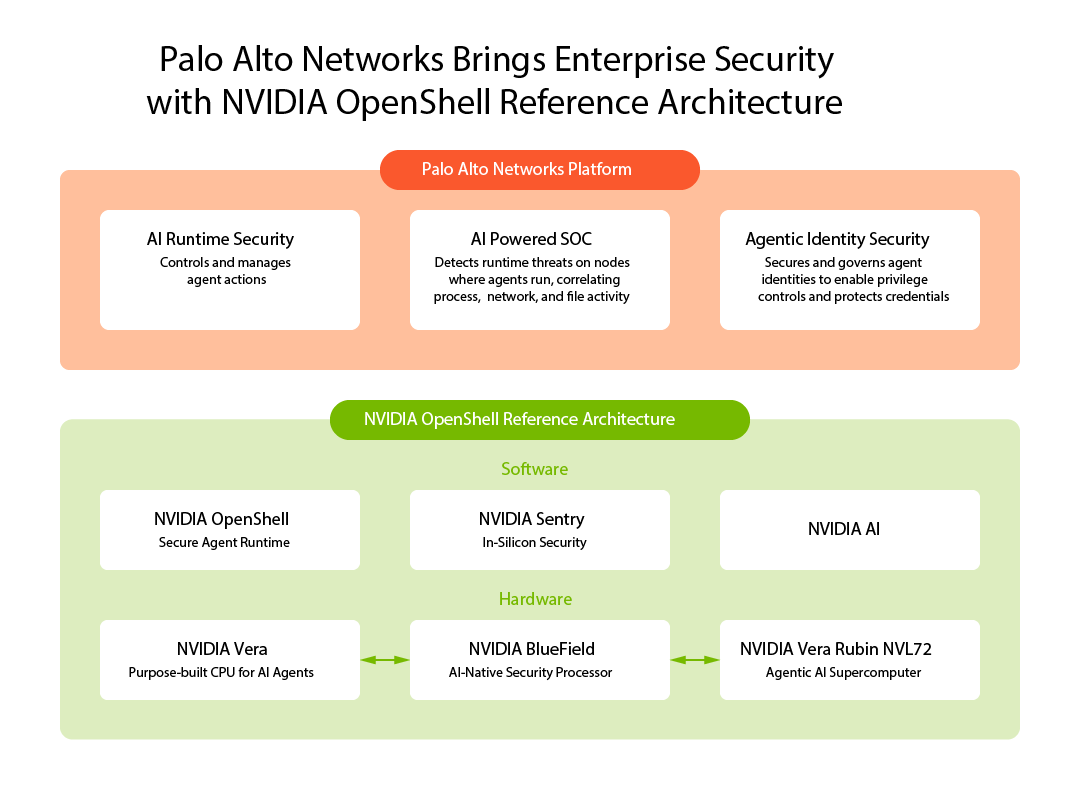
隨著企業將代理投入生產環境,他們需要能與時俱進的控制措施,同時不阻礙這些代理預期執行之工作。Palo Alto Networks 正與 NVIDIA 合作,在五個相互連結的領域推進此目標,以支援安全 AI 代理的 NVIDIA OpenShell 參考架構:NVIDIA Vera CPU 系統上的 AI 閘道器;NVIDIA BlueField DPU 上的執行時期(runtime)防護;NVIDIA Sentry 上的代理身分治理;透過 AI 驅動、具代理能力的資安營運中心(SOC)實現 AI 工廠可視性;以及協助客戶導入安全架構的合作夥伴服務。
Palo Alto Networks AI 執行時期安全防護 (AI Runtime Security )將保護範圍延伸至 AI 工廠與邊緣
至今為止,關於 AI 工廠的討論主要集中在運算能力與權杖(token)生成上。但隨著自主代理執行風險更高的工作負載,執行時期安全已變得同樣不可或缺。代理可能會被引導繞過安全防護欄,且受駭的端點主機無法被信任能準確回報發生的情況。為了發揮效用,資安團隊需要獨立於主機環境運作的可視性與執行力。
NVIDIA BlueField DPU 上的 Palo Alto Networks AI Runtime Security,將資安處理隔離在專屬的基礎架構網域中。由於 BlueField 位於代理與其存取的模型、資料及服務之間的路徑上,資安政策可直接於晶片內執行,這超出了受駭主機的觸及範圍。這項能力同時保護了 GPU 加速的 AI 工作負載與基於 CPU 的代理執行環境,目前已在 AI 工廠與工業邊緣部署中全面上市。將資安運算從主機節點卸載帶來了兩項關鍵優勢:提高的權杖吞吐量,以及整個 AI 工廠中更強大的執行時期防護。大規模部署必須易於管理。我們與 Spectro Cloud 的合作,負責管理 BlueField DPU 上 AI 執行時期安全防護的部署與運作,實現了跨越資料中心到分散式邊緣環境等 AI 工廠基礎架構的一致性管理。
Idira 治理每個代理行動背後的身分
執行時期防護解答了代理正在做什麼,而身分治理則協助判斷其是否獲得授權。代理可能代表個人、團隊或自主商業流程執行動作,通常需要存取組織內的多種工具與資料來源。賦予代理廣泛、持續的存取權會產生風險,但過度限制存取則會削弱其效用。為了在控制與代理存取權之間取得最佳平衡,Palo Alto Networks 正推動代理身分安全與 BlueField 上的 NVIDIA Sentry 進行整合,讓身分與委派權限更貼近代理互動受控管的層級。
目標是賦予每個代理可驗證的身分、提供符合其任務的適當存取權,並使其行動具備可歸責性。一旦推出,此解決方案將透過把包含身分在內的資安控制措施移至 NVIDIA BlueField DPU(獨立於主機作業系統之外),為代理提供零信任防護與防竄改的稽核機制。這解決了當前的迫切業務需求:協助企業在擴展代理部署的同時,仍能掌控代理使用的權限以及其可觸及的資源。
將 AI 工廠訊號匯入 Cortex
資安團隊需要洞察運行 AI 代理之基礎架構內的各項活動。Palo Alto Networks 已宣布 Cortex XSIAM 與 NVIDIA DOCA Argus 的整合,後者可從 BlueField 的獨立信任網域監控主機活動。這為資安營運團隊提供了不依賴於受監控主機上安裝代理程式的執行時期訊號。透過將這些訊號與網路、雲端及身分資料匯集於 AI 驅動的 SOC 中,資安團隊可以在更廣泛的企業脈絡下調查 AI 基礎架構。Palo Alto Networks 持續發展此基礎,以支援更廣泛的設備群可視性與更全面的回應工作流程,使資安團隊能在 AI 部署擴展時,精準識別異常活動並更有自信地採取行動。
AI 代理運行於 NVIDIA OpenShell 安全執行環境中,直接在 NVIDIA OpenShell 平台內的 NVIDIA Vera CPU 上操作。資安可觀測性被完全卸載至 NVIDIA BlueField DPU 上。建構於 DOCA Argus 之上的 NVIDIA Sentry 以頻外(out-of-band)模式運作,提供即時的記憶體與網路深度檢查,能在不拖慢 AI 推論速度的情況下偵測威脅。當惡意事件或違反政策的情況發生時,DOCA Argus 會將高保真警報直接串流至 Palo Alto Networks Cortex XSIAM,在該處自動進行關聯分析並呈現,以實現快速的威脅回應。
將安全的 AI 工廠設計轉化為實際部署
客戶要將 AI 工廠投入生產,需要的遠不止一張架構圖。他們需要一條切實可行的途徑,來設計、驗證並營運跨越運算、網路、應用程式與 SOC 的安全防護。Palo Alto Networks 正與包括 Deloitte 及 World Wide Technology (WWT) 在內的策略供應商合作,協助客戶規劃與部署安全的 NVIDIA AI 工廠。Deloitte 的 Silicon-to-Service (S2S) 服務結合其 Secure AI Foundations,透過經驗證的架構與託管服務,幫助組織在 NVIDIA AI 基礎架構上實踐 AI 應用案例。藉由將資安內建於完整的 AI 工廠堆疊中,Deloitte 協助客戶在從試驗階段擴展至正式生產的過程中,平衡效能、安全性與成本。WWT 的 AI Proving Ground 則讓客戶在承諾投入生產部署前,能夠評估與測試整合堆疊。這些合作參與有助於企業從單一資安元件,邁向專為其環境與需求量身打造之可重複利用的方法。
為代理式 AI 的下一階段建立信心
代理式 AI 的價值,取決於企業在賦予代理實用存取權的同時,能否有效控制其行為。這需要執行時期防護、受治理的身分、獨立的可視性,以及橫跨企業管理控制措施的統一方式。Palo Alto Networks 透過單一整合平台,在 AI 工廠的每一層提供全面的安全防護。在與 NVIDIA 的合作中,我們支援 NVIDIA OpenShell 參考架構以實現企業治理、隔離與安全。我們攜手提供持續性防護,這是企業從 AI 代理試驗安全過渡至全面規模化生產所不可或缺的。
欲了解更多關於 BlueField DPU 上 AI 執行時期安全防護全面上市的資訊,請閱讀我們的部落格文章《Palo Alto Networks 宣布支援 NVIDIA 企業 AI 工廠》。